社内AIも悪用、わずか4分で暗号資産を大量窃取
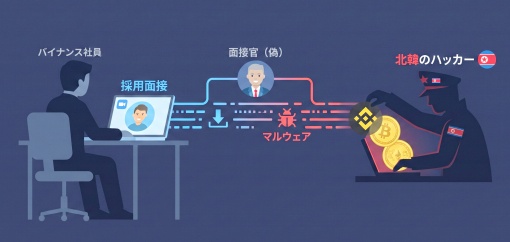
【ソウル】世界最大の暗号資産(仮想通貨)交換業者バイナンスから約8兆4000億ウォン相当の暗号資産が不正流出した事件で、バイナンスは3日(現地時間)、初期調査報告書を公表し、具体的な犯行手口を明らかにした。米連邦捜査局(FBI)が北韓のハッカー集団による犯行と特定した事件だ。ハッカー集団は約5か月にわたり、転職面接を装って社員に接近。マルウェア(悪意のあるプログラム)を仕込んだソフトウエアをダウンロードさせるなどして、社内ネットワークへの侵入を図っていた。
報告書によると、最初の攻撃は今年6月に始まった。ハッカー集団は暗号資産ウォレット(電子財布)の開発を担当する社員に接近し、改ざんした開発ツールをダウンロードさせて、社員のパソコンにマルウェアを仕込んだ。バイナンス側は異常を察知し、当該端末を交換するなどの措置を取ったが、社員の個人情報はすでにハッカー側に流出していた。
その3か月後、ハッカー集団は求職者向けのプラットフォームを通じて別の社員に接触し、偽の採用試験を持ちかけた。1次のオンライン面接では、信頼を得るため、私生活の写真を掲載した交流サイト(SNS)のアカウントを共有。続く2次面接には「偽の最高経営責任者(CEO)」が登場し、課題を与えてマルウェア入りのソフトウエアをダウンロードするよう指示した。
このマルウェアは、正常な開発ツールを悪意のあるプログラムに置き換える仕組みだった。ハッカー集団は感染したパソコンを足掛かりに社内ネットワークへ侵入。さらに、6月に入手した社員の個人情報に加え、社内の人工知能(AI)ツールも悪用し、ほかの社員の端末へと侵入を広げ、大規模なサイバー攻撃を実行した。
ハッカー集団は韓国時間の先月30日午前5時ごろから、わずか4分間で暗号資産「リップル(XRP)」約2億3000万枚を不正に引き出した。続いてビットコイン(BTC)約1万8000枚なども奪った。バイナンスによると、今回の事件で流出した暗号資産は約8兆4000億ウォン相当に上る。このうち45%については、すでに凍結するか、資金移動を遮断したという。
バイナンスのリチャード・テン共同最高経営責任者(CEO)は先月30日、「ハッキングによる損失は会社の資金で全額補填する。利用者の資産は安全だ」と強調した。同社は今年に入り、北韓との関連が疑われるサイバー攻撃を57件検知し、遮断したとしている。しかし、今回の大規模な侵入を防ぐことはできなかった。